
Introduction
La télé-réadaptation peut améliorer la continuité des soins, mais la facilité d’usage du numérique ne supprime pas la responsabilité clinique. Les consultations vidéo, les exercices interactifs, les mesures à distance et les services d’IA comportent des risques allant de l’accès non autorisé aux données à des décisions de soins dangereuses. Un service de réadaptation mature doit gérer conjointement la confidentialité, la cybersécurité, la sécurité clinique et la responsabilité professionnelle. Ce guide propose un cadre pratique à l’intention des thérapeutes, des établissements de santé et des équipes de santé numérique.
Comprendre les quatre catégories de risques
- Confidentialité : les informations personnelles sont recueillies, utilisées, partagées ou conservées sans finalité appropriée, sans transparence suffisante ou sans base légale.
- Cybersécurité : les comptes, appareils, réseaux, logiciels ou services infonuagiques sont compromis, indisponibles ou altérés.
- Sécurité clinique : des mesures trompeuses, une sélection inadaptée des patients, des consignes peu claires ou une escalade inappropriée peuvent contribuer à causer un préjudice.
- Risques opérationnels et d’iniquité : les défaillances de connectivité, d’accès, de formation, de langue ou de soutien interrompent les soins et excluent certains patients.
Ces risques interagissent. Par exemple, un compte compromis peut exposer des informations de santé sensibles et permettre à une personne non autorisée de modifier un programme d’exercices à domicile.
Cartographier le cycle de vie des données avant le déploiement d’un logiciel
Commencez par documenter quelles données sont recueillies, dans quel but et par qui. Un service de réadaptation peut traiter des données d’identité et de contact, des notes cliniques, des vidéos, des enregistrements audio, des trajectoires de mouvement, des scores de jeu, des mesures de capteurs et des messages de proches aidants. Certains enregistrements ou profils de mouvement apparemment anonymes peuvent néanmoins permettre d’identifier une personne, surtout lorsqu’ils sont associés à d’autres informations. Cartographiez la collecte, le stockage, la transmission, les accès, les exportations, la durée de conservation, la suppression, les sauvegardes et les sous-traitants. La minimisation des données réduit à la fois l’exposition de la vie privée et l’impact d’une violation.
Consentement, transparence et traitement licite
Expliquez, dans un langage accessible, le fonctionnement du service : si les séances sont enregistrées, si des données sont traitées dans le cloud, qui peut consulter les résultats et quelles informations sont communiquées aux prestataires ou aux systèmes d’IA. Le consentement clinique à participer à des soins à distance est distinct de la base juridique du traitement des données personnelles. Dans l’Union européenne, le consentement explicite n’est pas la seule condition licite possible pour traiter des données de santé, et il ne doit pas être considéré comme un substitut universel aux exigences du RGPD. Lorsque des enfants sont concernés, tenez compte de l’autorité parentale, de l’autonomie évolutive de l’enfant et des garanties applicables.
Des mesures de cybersécurité essentielles
- Identités et accès : des comptes individuels, une authentification forte, des autorisations fondées sur les rôles et le retrait rapide des accès en cas de changement de fonction.
- Chiffrement : une protection adaptée des données en transit et au repos, ainsi qu’une gestion rigoureuse des clés de chiffrement.
- Sécurité des appareils et des logiciels : des systèmes d’exploitation pris en charge, des correctifs appliqués à temps, une configuration sécurisée et des mises à jour maîtrisées.
- Journalisation et audit : surveillez les accès pertinents et les modifications sans exposer inutilement de détails sensibles dans les journaux.
- Résilience : des sauvegardes, des tests de restauration, des plans de réponse aux incidents et des procédures sûres sur le plan clinique en cas d’interruption de service.
- Évaluation des fournisseurs : évaluez l’hébergement, les sous-traitants ultérieurs, les pratiques de sécurité, la gestion des vulnérabilités et les responsabilités contractuelles.
Aucune certification ni déclaration relative à l’hébergement ne garantit à elle seule la sécurité. Les mesures de protection doivent être proportionnées aux risques et testées en conditions réelles.
Risques cliniques propres à la réadaptation à distance
La caméra ne permet pas toujours au thérapeute d’évaluer pleinement l’environnement ou l’état physique du patient. Les chutes, l’instabilité des symptômes, les transferts dangereux, une charge d’exercice excessive, l’inconfort lié à l’appareil ou une mauvaise compréhension des consignes peuvent passer inaperçus. L’estimation de la posture et les données des objets connectés peuvent être faussées par le positionnement de la caméra, l’étalonnage, les occultations ou la dérive des capteurs. La plateforme doit permettre d’interrompre une activité, de contacter l’équipe clinique et de passer à une évaluation en présentiel lorsque la prise en charge à distance ne suffit pas. N’automatisez pas l’intensification du traitement sur la seule base de scores non validés.
Une démarche structurée de gestion des risques cliniques
- Définir l’usage prévu : préciser les utilisateurs, les contextes, les fonctions revendiquées et les décisions cliniques auxquelles le logiciel contribue.
- Identifier les dangers : prendre en compte les mésusages prévisibles, les défaillances de l’appareil, les données erronées, les erreurs humaines et la vulnérabilité des patients.
- Estimer et maîtriser les risques : privilégier les mesures de protection intégrées à la conception, une information claire, la formation et une supervision adaptée.
- Vérifier les mesures de maîtrise : tester le logiciel, l’accessibilité, les facteurs humains, les parcours cliniques et les procédures de repli.
- Surveiller après le déploiement : examiner les incidents, les réclamations, les changements, la dérive des performances et les nouvelles menaces.
- Réévaluer les changements : de nouveaux capteurs, modèles d’IA, indications cliniques ou allégations sur le produit peuvent modifier le profil de risque et le cadre réglementaire.
Le cas échéant, les processus de qualité et de gestion des risques applicables aux dispositifs médicaux doivent être conformes aux normes et exigences légales pertinentes. Cette liste de contrôle ne remplace pas une évaluation formelle de la conformité.
Intégrer la sécurité aux séances vidéo et aux activités à domicile
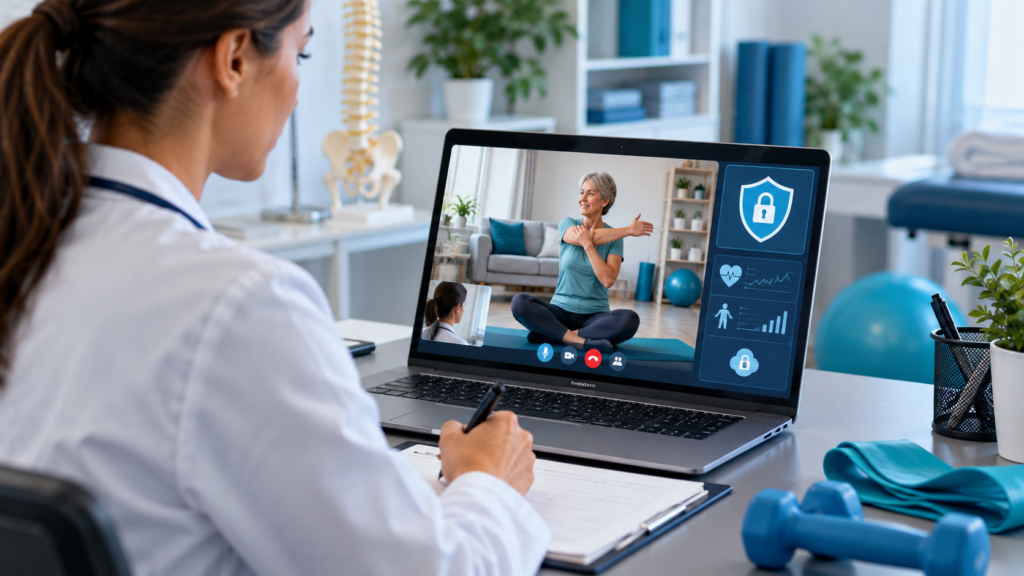
Avant de commencer, vérifiez l’identité du participant selon une procédure adaptée, confirmez sa localisation et les modalités de contact en cas d’urgence lorsque la situation clinique le justifie, inspectez l’environnement et vérifiez qui est présent. Convenez de la conduite à tenir en cas de panne technique, d’activité dangereuse ou de symptômes urgents. Précisez que la messagerie différée n’est pas un canal d’urgence. L’observation à distance doit se limiter à ce que l’activité justifie ; l’enregistrement systématique de chaque séance est rarement nécessaire par défaut.
IA et services tiers
Les outils d’IA à usage général peuvent entraîner des risques supplémentaires liés à la conservation des données, à leur divulgation non autorisée, aux conseils cliniques hallucinés, aux biais, à l’injection d’instructions et au comportement incertain des modèles. Les thérapeutes peuvent utiliser l’IA pour rédiger des ressources accessibles ou concevoir des prototypes d’activités de réadaptation personnalisées, mais ils doivent vérifier les résultats et éviter de saisir des données permettant d’identifier un patient dans des services qui n’ont pas été approuvés à cette fin. Un jeu, un agent conversationnel ou un tableau de bord fonctionnel créé avec peu ou pas de code n’est pas pour autant un dispositif médical validé. Avant tout déploiement clinique, les développeurs doivent évaluer l’usage prévu, le traitement des données, la supervision humaine, la cybersécurité et les exigences réglementaires applicables.
Suivi des mouvements, VR et Remotion
Les logiciels de réadaptation interactifs peuvent recueillir des données sur l’exécution des tâches, les mouvements estimés, le minutage et les comportements. Les cliniciens doivent distinguer ces indicateurs de processus des résultats cliniques validés. En réalité virtuelle ou augmentée, prenez en compte le risque de cybercinétose, l’équilibre, l’ajustement du casque, la tolérance sensorielle et les recommandations liées à l’âge. Remotion Classic propose des activités interactives centrées sur le thérapeute sur les appareils pris en charge. Remotion TheraVerse permet aux cliniciens de configurer des salles virtuelles comprenant des objets interactifs et des signaux visuels, auditifs et haptiques par vibration sur les appareils compatibles. Ces fonctionnalités peuvent favoriser la personnalisation, mais leur pertinence, les données probantes, la sécurité et la supervision doivent être évaluées pour chaque mise en œuvre ; elles ne garantissent ni une disponibilité à distance universelle ni une efficacité démontrée.
Rappel réglementaire international : Union européenne, États-Unis et Moyen-Orient
Union européenne
Le GDPR régit le traitement des données personnelles, avec des conditions supplémentaires pour les données de santé. Selon la nature et l’ampleur du traitement, les organismes peuvent devoir réaliser une analyse d’impact relative à la protection des données ; les obligations de notification d’une violation dépendent des circonstances et des délais applicables. Un logiciel destiné à un usage médical peut relever du règlement (UE) 2017/745 relatif aux dispositifs médicaux (MDR). Certains usages de l’IA peuvent être soumis au règlement sur l’IA (AI Act); il convient de vérifier son calendrier d’application actuel et ses dispositions transitoires. Les exigences nationales relatives à l’hébergement ou aux données de santé peuvent ajouter des obligations.
États-Unis
HIPAA s’applique à certaines entités réglementées et à leurs partenaires commerciaux, avec notamment des garanties et des règles de notification des violations, mais pas à toutes les applications de santé. La règle de notification des violations de données de santé de la FTC peut s’appliquer à certaines technologies de santé non couvertes par l’HIPAA. FDA La surveillance des logiciels par la FDA dépend de leur fonction médicale prévue et des exemptions applicables. Les exigences des États en matière de télésanté, d’autorisation d’exercice et de confidentialité comptent également.
Moyen-Orient
Les exigences varient selon les pays. Arabie saoudite : examinez la loi sur la protection des données personnelles, les exigences de la SFDA en matière de santé numérique et de dispositifs médicaux, ainsi que les contrôles de cybersécurité applicables. Émirats arabes unis : évaluez les règles applicables en matière de données personnelles, les exigences du secteur de la santé — notamment la loi fédérale no 2 de 2019 sur les technologies de l’information et de la communication dans les domaines de la santé — et, le cas échéant, les autorisations relatives aux dispositifs. Qatar : tenez compte de la loi no 13 de 2016 sur la protection de la confidentialité des données personnelles et des exigences applicables du ministère de la Santé publique. Les transferts transfrontaliers, l’hébergement, l’autorisation d’exercice des cliniciens et la déclaration des incidents nécessitent une analyse juridique propre à chaque pays.
Distinction importante : Les outils de visioconférence, les jeux de bien-être à usage général, les logiciels d’évaluation à finalité médicale et les recommandations thérapeutiques générées par l’IA peuvent relever de régimes réglementaires différents. Ces résumés sont fournis à titre informatif et ne constituent pas un avis juridique.
Vérification préalable des fournisseurs et des achats
Demandez aux fournisseurs potentiels un schéma clair des flux de données, la répartition des responsabilités contractuelles, le modèle de contrôle des accès, les procédures de gestion des vulnérabilités et des correctifs, la région d’hébergement, les options de conservation et de suppression, la procédure de notification des incidents, la documentation sur l’accessibilité, les données cliniques étayant les allégations et la liste des sous-traitants essentiels. Déterminez qui agit comme responsable du traitement ou sous-traitant, le cas échéant ; les termes employés dans le contrat ne suffisent pas à établir la relation juridique. Vérifiez si les enregistrements et les données des capteurs peuvent être désactivés sans supprimer de fonctions cliniques essentielles.
Réponse aux incidents et continuité du service
Un plan réaliste précise qui reçoit les signalements, qui peut isoler les systèmes touchés, comment poursuivre les soins en toute sécurité en cas de panne, quand informer les professionnels ou les patients, comment préserver les éléments de preuve et quelles notifications peuvent être légalement requises. Répétez des scénarios tels qu’un accès non autorisé à un compte, une attaque par rançongiciel, des paramètres d’exercice altérés ou une consigne dangereuse générée par l’IA. Utilisez un canal de remplacement adapté sur le plan clinique et réexaminez les décisions thérapeutiques potentiellement concernées. N’inventez pas de délai universel de notification d’une violation : les délais varient selon le territoire, le risque et le règlement applicable.
Mises en situation pratiques
Compte de thérapeute compromis
Le service révoque les accès, évalue l’exposition et les changements apportés aux plans de soins des patients, conserve les journaux pertinents, coordonne la réponse à l’incident et examine les obligations de notification. Les patients reçoivent des consignes utiles sur le plan clinique par un canal vérifié.
Retour erroné sur le mouvement
Un jeu utilisant une caméra interprète à plusieurs reprises un mouvement compensatoire comme une réussite. Le clinicien cesse de s’appuyer sur cette mesure, recourt à l’observation directe ou à une autre méthode validée et signale le problème technique pour qu’il soit examiné.
Séance enregistrée d’un enfant
Une famille demande un enregistrement pour le consulter. L’équipe explique si l’enregistrement est nécessaire, qui peut y accéder, combien de temps il sera conservé et si une solution présentant moins de risques, comme un résumé écrit, répondrait au besoin.
Liste de contrôle succincte avant la mise en service
- La finalité clinique prévue est-elle documentée ?
- Les critères de sélection des patients, de supervision et d’escalade sont-ils clairs ?
- Les flux de données, les rôles, les sous-traitants et les durées de conservation ont-ils été cartographiés ?
- L’authentification, le chiffrement, les mises à jour et les sauvegardes ont-ils été testés ?
- Les mesures à distance sont-elles suffisamment fiables pour l’usage prévu ?
- Les utilisateurs sont-ils informés des enregistrements, de l’IA et des accès aux données ?
- Le service peut-il fonctionner en toute sécurité en cas de panne ?
- L’accessibilité et la charge imposée aux proches aidants ont-elles été évaluées ?
- L’analyse réglementaire relative aux dispositifs médicaux et à la confidentialité est-elle adaptée à chaque marché ?
- Existe-t-il une procédure d’examen des incidents et des modifications du logiciel ?
Questions fréquemment posées
Un appel vidéo protégé par mot de passe suffit-il ?
Non. La sécurité dépend aussi de l’identité, des accès, des politiques, des accords avec les fournisseurs, des appareils, de la formation et des parcours cliniques.
L’HIPAA couvre-t-elle toutes les applications de réadaptation ?
Non. La couverture dépend de l’entité et de la relation concernées ; d’autres règles relatives aux applications de santé grand public et aux lois des États peuvent s’appliquer.
Les enregistrements cliniques peuvent-ils être conservés indéfiniment ?
La conservation doit répondre à une finalité appropriée et reposer sur une base juridique, tout en respectant les politiques et les lois applicables.
L’IA peut-elle déterminer quand intensifier la réadaptation ?
Pas de manière sûre sur la seule base d’un score automatisé non validé. Les décisions cliniques doivent reposer sur des données probantes appropriées et une supervision professionnelle.
Une certification d’hébergement de données de santé suffit-elle à garantir la conformité ?
Non. Les garanties relatives à l’hébergement ne couvrent qu’une partie des obligations plus larges en matière de confidentialité, de cybersécurité, de dispositifs médicaux et de pratique clinique.
Conclusion et principales sources
Une télé-réadaptation sûre repose sur une approche intégrée : protéger les informations, maintenir des systèmes sécurisés, évaluer les risques cliniques, clarifier les responsabilités et préserver l’accès à des soins dispensés par des professionnels qualifiés. La sécurité et la sûreté exigent une vigilance continue à mesure que les technologies et les besoins cliniques évoluent. Des outils numériques bien gouvernés peuvent renforcer l’action du thérapeute tout en plaçant les choix et le bien-être des patients au centre.
Articles connexes : Évaluation à distance en réadaptation, Alliance thérapeutique en téléréadaptation and Accessibility and Digital Inclusion.
- European Commission. Legal grounds for processing personal data.
- US HHS. Privacy and security in telehealth.
- US FTC. Health Breach Notification Rule.
- US FDA. Medical-device cybersecurity.